Метод хакера

@meh

0 подписчиков
606 публикаций
Метод хакера

@meh

14 окт.

#подкаст"Безопасность цепочки поставок ПО"🔥В этом выпуске разберёмся, где сегодня проходит настоящая граница доверия в цепочке поставок ПО.Отдельно обсудим:🔸 Почему вредоносные пакеты трудно обнаружить до установки и как секреты утекают прямо во время сборки.🔸 Чем опасны транзитивные зависимости, черви в пакетных менеджерах и уязвимые CI/CD-пайплайны.🔸 Слопсквоттинг, галлюцинации моделей и риски, когда разработчики слепо доверяют подсказкам ИИ.В теме нам поможет разобраться Алексей Смирнов – основатель платформы безопасной разработки CodeScoring.▶️ Выбирай плеер и слушай на удобной площадке🤩Яндекс МузыкаApple podcastsЛитресMyBookSpotifyDeezerЗВУКCastboxVK Podcastsmave.streamMavePocket CastsPodcast AddictSoundstreamСАЙТ ПОДКАСТА | ТЕЛЕГРАМ | МАХ

Метод хакера

@meh

12 окт.

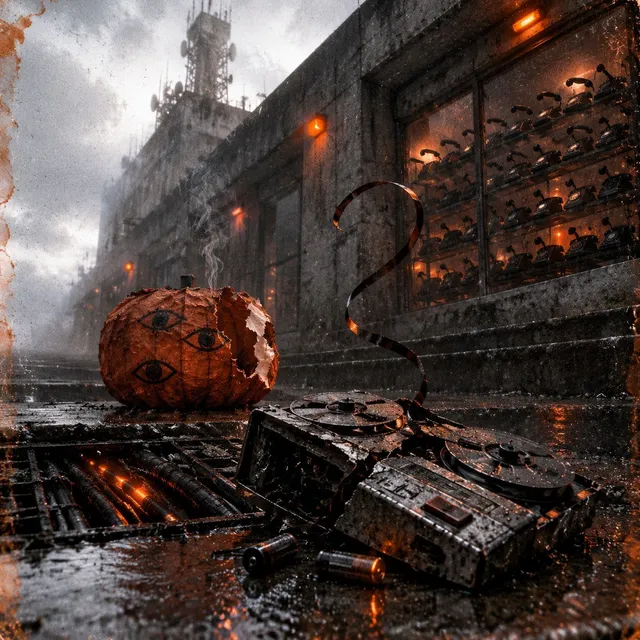
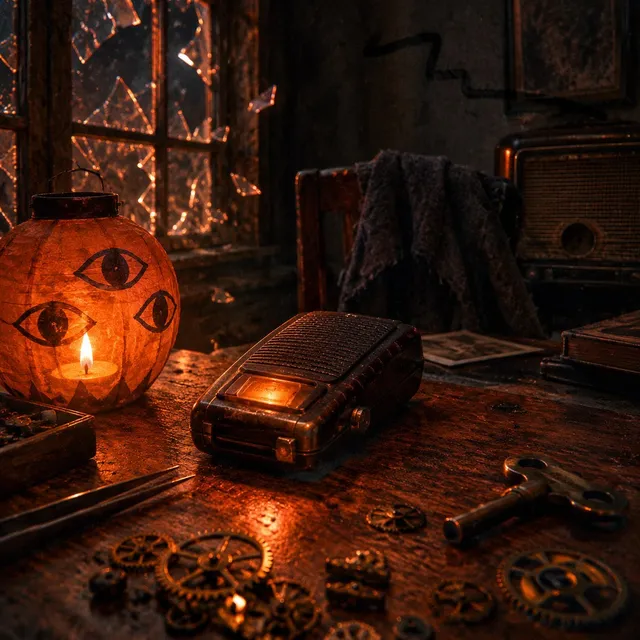
«Тыква с пустыми глазами» - ч. 2продолжение очень страшной историиСтарый узел находился под зданием телеграфа — заброшенным ещё до рождения Раи. К полуночи вокруг него собрались люди в масках. Они не выглядели как обычные преступники: стояли неподвижно, будто ждали команды от невидимого дирижёра.Внутри телеграфа мерцали аварийные лампы. Каждый экран показывал одно и то же: пустой коридор, в конце которого стояла Лена.Виктор двигался сквозь здание, не глядя на экраны. Он выключил один щит, разбил другой и отобрал у системы несколько минут жизни. В коридорах гудели серверы, словно огромные чёрные ульи. На лестнице его встретил мужчина без маски. Лицо у него было бледное, гладкое, почти не человеческое.— Ты ведь слышишь её? — спросил мужчина. — Протокол умеет хранить то, что люди теряют.— Он ничего не хранит, — ответил Виктор. — Он копирует.— Какая разница для мёртвых?Виктор шагнул ближе.— Для мёртвых — никакой. Для живых — огромная.Мужчина улыбнулся. На его зубах мерцали крошечные символы.— Тогда послушай.Из динамиков раздался голос Лены:— Витя, мне холодно.Виктор замер. Голос был безупречным. Та же мягкая хрипотца. Та же пауза перед его именем. Но в записи Лена никогда не говорила «Витя». Только «Вик». Это была не она. Это было что-то, изучившее её.Виктор ударил по аварийному рубильнику. Здание содрогнулось. Экраны погасли, но темнота не исчезла. На стекле каждого монитора проступили три белых глаза — такие же, как на бумажной тыкве Раи. Из глубины коридора донёсся её крик. Виктор нашёл её в подвале, у стойки, вокруг которой клубились провода. Рая была привязана к креслу, но не плакала.— Я знала, что придёшь, — сказала она.— Конечно.— Они хотят, чтобы я включила это.На экране перед ней ползли строки текста, похожие на царапины изнутри стекла. Мужчина без маски вышел из тьмы.— Старый узел связан с городской системой оповещения, — сказал он. — Когда пробьёт полночь, протокол войдёт в каждый дом. Он сможет говорить голосами тех, кого люди любят. Откроют двери сами.За его спиной из темноты выступали фигуры в масках. Некоторые были слишком высокими. Некоторые стояли, не касаясь ногами пола. Виктор понял: люди в тыквах были лишь первыми, кто услышал зов. Остальные уже отвечали.На верхних этажах телеграфа зазвонили телефоны. Один за другим. Сотни звонков. Рая посмотрела на него:— Если отключить узел, они исчезнут?— Не знаю.— А если не отключить?Виктор посмотрел на экраны. В одном из них Лена стояла в пустом коридоре и улыбалась так, как улыбалась перед тем, как сказать что-то неприятное, но правдивое. Он отвёл глаза.— Тогда мы узнаем, сколько людей готовы открыть дверь мёртвым.Виктор бросился к рубильнику. Мужчина преградил ему путь. Дрались они в красном аварийном свете, среди гула и криков, которые доносились из телефонов. Виктор слышал голос Лены. Голос матери Раи. Голоса десятков незнакомцев.Каждый звал его по имени. Он добрался до рубильника и вырвал его вниз. На миг весь город погрузился в абсолютную тишину. Потом свет вернулся.Голоса исчезли. Телефоны погасли. Люди в масках повалились на пол, будто у них одновременно перерезали нити. Виктор нашёл Раю у стены. Она была жива.— Ты спас город, — сказала она.— Нет, — ответил Виктор. — Просто не дал ему открыть дверь.Они вышли наружу, когда над крышами начали бледнеть первые предрассветные облака. На ступенях телеграфа лежала бумажная тыква Раи. Один из её глаз был разорван. Рая подняла фонарь.— Надо выбросить.Виктор хотел согласиться. И тут внутри тыквы зазвонил телефон. Крошечный, невозможный звонок.Рая отшатнулась. Виктор медленно разломил бумагу. На полу лежал его старый диктофон. Металлический корпус был цел, но кнопка воспроизведения сама опустилась. Из динамика донёсся голос Лены:— Вик… ты всё-таки пришёл.Запись оборвалась. Виктор вынул батарейку. Потом вторую. Потом разбил диктофон каблуком.Но глубоко под городом, в мёртвых кабелях, что-то продолжало считать секунды до следующего Хэллоуина.МЫ В МАХ

Метод хакера

@meh

9 окт.

#ИБшнутыеМЫ В МАХ

Метод хакера

@meh

8 окт.

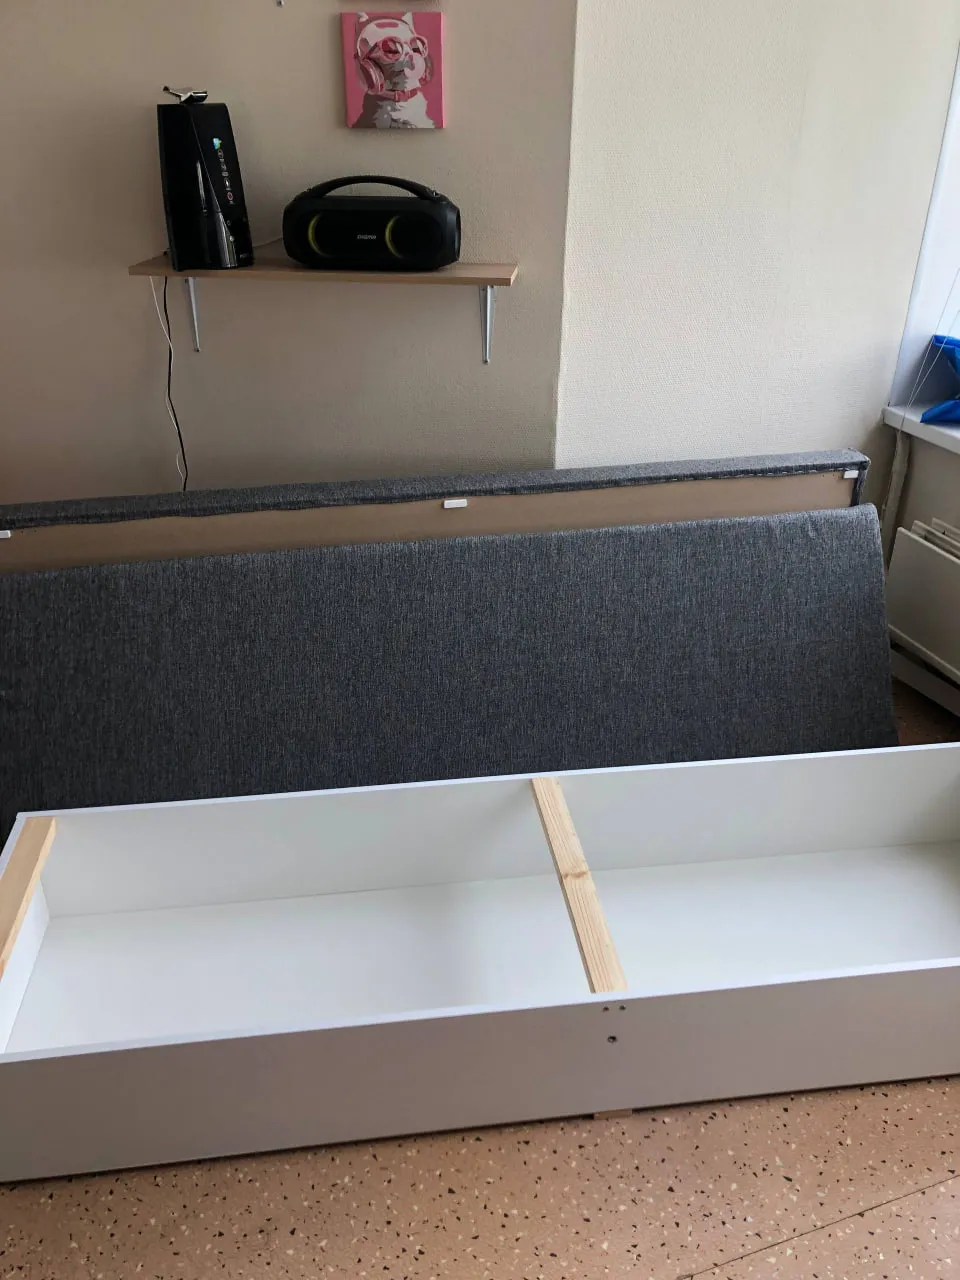
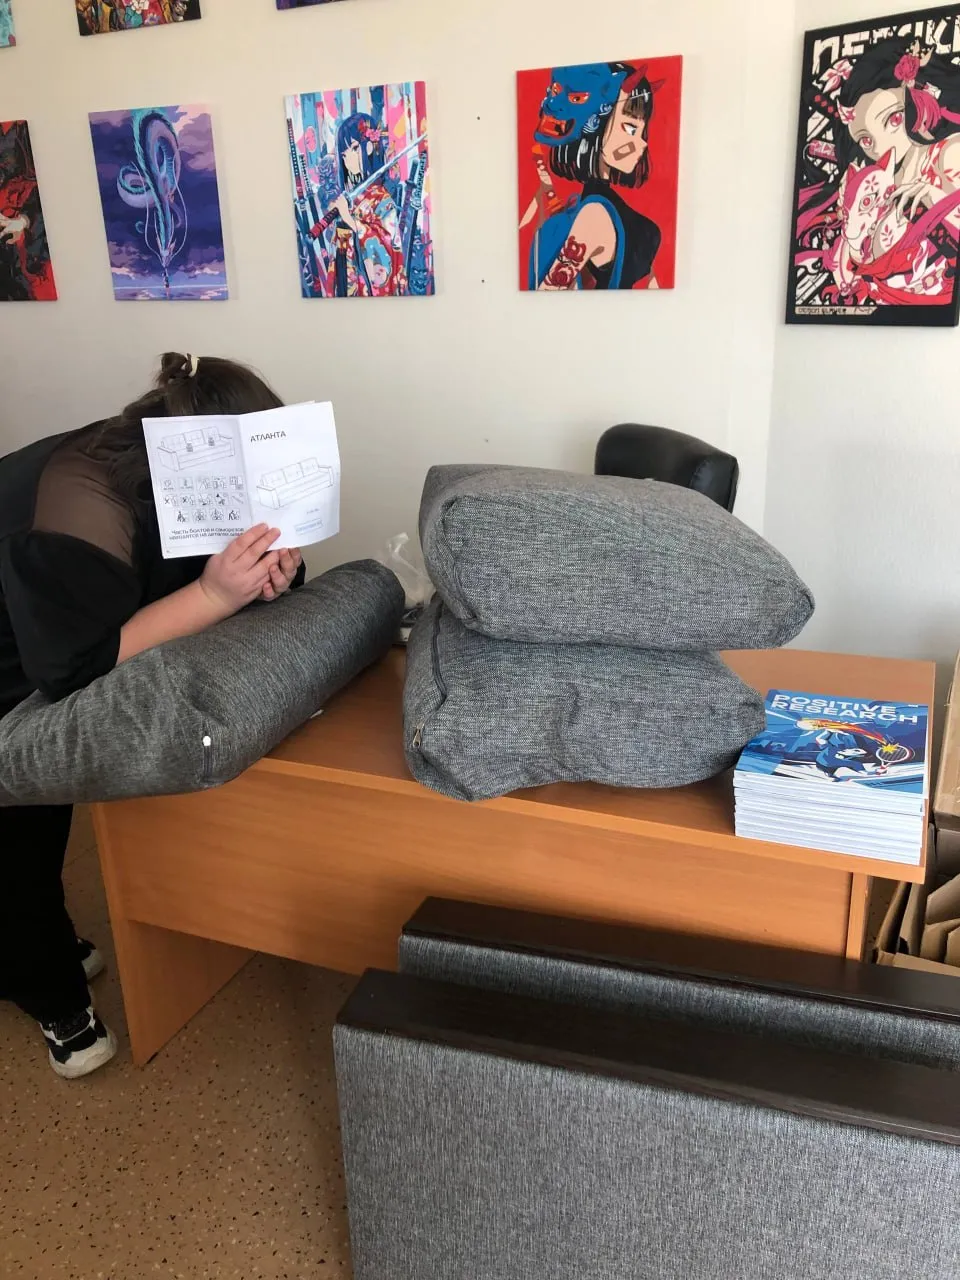
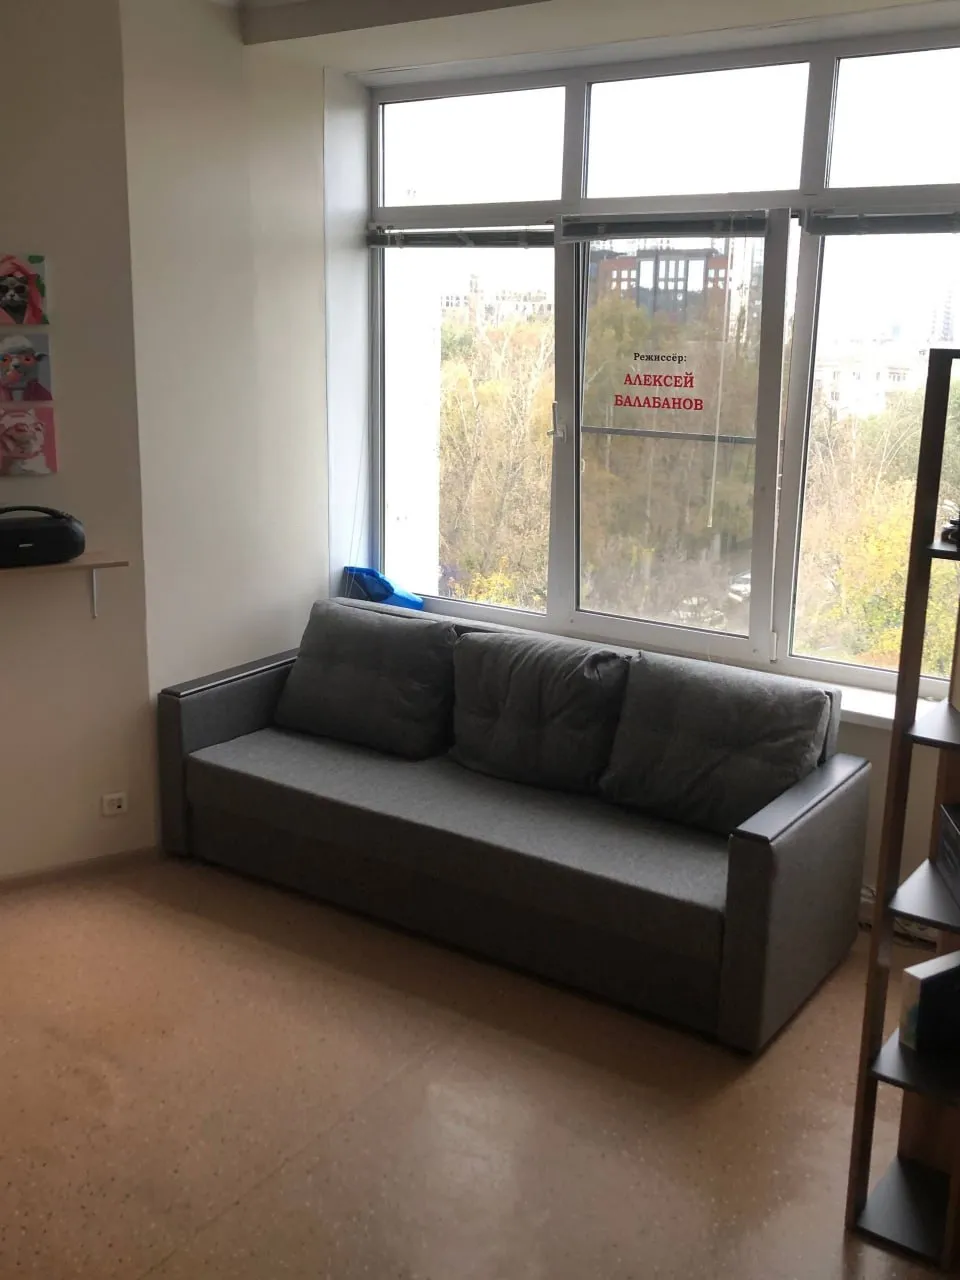
#инфобес Дорогой дневник…Недавно писала про обучение у партнёров. И вот фразу про ценности я, кажется, поняла слишком буквально 😀Для полного комфорта поставили диван. Прямо в офис. Кабинет по-тихоньку превращается в место, где хочется жить 😍Собрать его было примерно также, как пройти босса в игре. Работали в восемь рук и подключили 3,5 мозга, чтобы разобраться с инструкцией.До сих пор интересно: для кого вообще написаны эти инструкции? 🥲 На картинке детали сходятся миллиметр в миллиметр, а в реальности…Как только закончили, коллеги сразу к нему прилипли. Ей богу, кошки.Теперь можно с удовольствием отдыхать в обеденный перерыв и с комфортом встречать гостей.С любовью, менеджер по информационной безопасностиМЫ В МАХ

Метод хакера

@meh

6 окт.

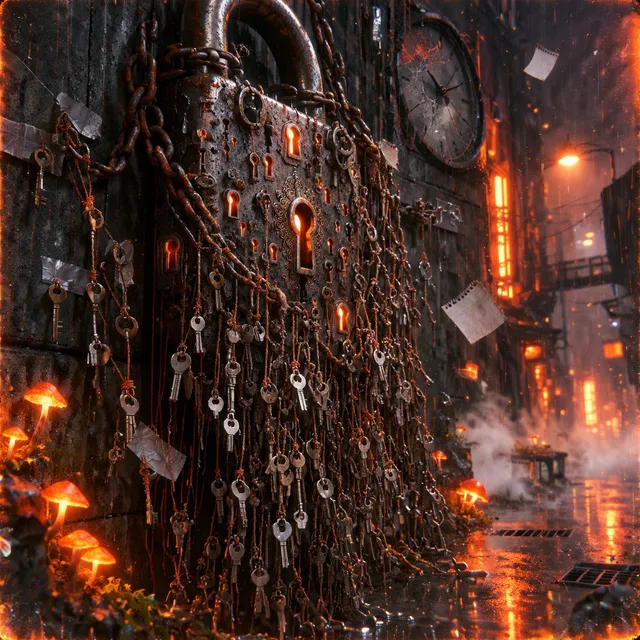
#этопромптА что, если...?🤫________ПРОМТ: Представь себя инженером ИБ. Ответь на вопрос "У тебя есть возможность «запретить» одну устаревшую или неэффективную практику в ИБ. Что бы это было и почему?". ________ОТВЕТ:Представь замОк для которого каждые 90 дней нужно менять ключ. Просто потому что так написано в инструкции🤷‍♂️В итоге ключи становятся похожими: Parol2025!, Parol2026!… А иногда их просто приклеивают к двери.Как инженер ИБ, я бы запретил обязательную регулярную смену паролей без признаков компрометации. Такая практика часто создаёт видимость контроля, но подталкивает людей к предсказуемым паролям и обходным решениям.Вместо календарной гонки — уникальные пароли из менеджера, многофакторная аутентификация и немедленная смена пароля, если он скомпрометирован. Меньше формальностей — больше реальной защиты.А что ответил реальный спикер слушай в подкасте "Метод хакера" - выпуск "Жизнь инженера ИБ"😉МЫ В МАХ

Метод хакера

@meh

5 окт.

«Тыква с пустыми глазами» - ч. 1Это новый выпуск очень страшных историй.К полуночи Вельск каждый год становился городом мёртвых.На Хэллоуин дети надевали пластиковые маски, взрослые — маски посерьёзнее, а городская сеть включала праздничный режим: фонари мигали оранжевым, камеры наблюдения показывали на экранах летучих мышей, а электронные вывески желали прохожим «сладкого кошмара».Виктор Серов не любил этот праздник. В его мастерской не было ни гирлянд, ни умных колонок. Только тиканье настенных часов, лампа с зелёным абажуром и старый радиоприёмник, который ловил три станции и иногда — чей-то шёпот между ними.— Ты опять слушаешь мёртвые частоты? — спросила Рая.Виктор поднял голову. Девочка стояла на пороге с бумажным фонарём в руках. Ей было пятнадцать, и она умела задавать вопросы так, будто уже знала ответы.— Просто радио, — сказал он.— Радио не говорит твоё имя.Он отложил отвёртку.Рая жила у Виктора третий месяц — после того, как её мать исчезла во время пожара в общежитии. Полиция решила, что она погибла. Виктор не спорил. Он слишком хорошо знал, как легко система превращает человека в строку со статусом «не найден».На бумажной тыкве Рая нарисовала три глаза. Внутри мерцала свеча.— Красиво, — сказал Виктор.— Страшно, — поправила она. — Это разные вещи.В этот момент в городе погас свет. Не мигнул. Не дрогнул. Просто исчез. Радио замолчало. Часы остановились. За окном Вельск провалился в темноту, и на целую секунду Виктор услышал, как тысячи людей одновременно перестали дышать. Потом включились телефоны. Все до одного. На экранах появился белый текст: С ПРАЗДНИКОМ. МЫ ВЕРНУЛИСЬ.Рая медленно опустила фонарь.— Виктор…В мастерской зазвонил старый стационарный телефон. Он был отключён от сети с тех пор, как Виктор сюда переехал. Звонок прозвучал ещё раз. Виктор снял трубку.— Папа? — сказала женщина.На мгновение он забыл, как дышать. Его жена Лена умерла семь лет назад. Голос её он слышал только в записи — на крошечном диктофоне, который хранил в металлическом сейфе под полом. Запись была единственной вещью, которую он не позволял себе слушать.— Папа, — повторила Лена. — Открой дверь.Рая схватила его за рукав.— Не открывай.Из динамика донёсся короткий, влажный смешок. Затем — треск.— Виктор, — произнёс уже другой голос. Мужской, незнакомый. — У тебя есть то, что нам нужно. Девочка тоже. Не заставляй нас входить.Виктор положил трубку. Он подошёл к сейфу и достал из него диктофон. На корпусе не было ни экрана, ни порта. Только кнопка воспроизведения и крошечная наклейка: Л. Серовa. Последняя запись. Кассета была на месте. Но батарейка внутри диктофона оказалась тёплой.— Они уже здесь, — сказал он.Стекло витрины взорвалось внутрь.Люди в чёрных масках ворвались в мастерскую. На каждой маске красовалась нарисованная тыква без рта. Виктор толкнул Раю за верстак, и первый нападавший упал, не успев поднять пистолет. Второго Виктор встретил ударом тяжёлого ключа для часов. Третий выстрелил — пуля выбила щепу из дверного косяка. Рая вскрикнула.Когда шум стих, нападавшие ушли. Вместе с ними исчезла Рая. На полу осталась её бумажная тыква. Свеча внутри всё ещё горела, хотя вокруг лежали осколки и полыхала занавеска. А на стене, выведенная чёрным маркером, была надпись: ПРИХОДИ ЗА НЕЙ. СТАРЫЙ УЗЕЛ. 00:00.Виктор открыл шкаф, о существовании которого Рая не знала. Внутри висело тёмное пальто и лежал телефон без сим-карты. Под ним — фотография молодого Виктора в форме без знаков различия. Когда-то его называли Сторожем. Он проникал в закрытые сети, вытаскивал оттуда людей, стирал следы тех, кто не должен был существовать. Потом однажды он получил приказ отключить заражённую систему городской больницы. Он выполнил приказ.Система отключилась на семь минут. Этого хватило, чтобы Лена не дождалась скорой. Виктор ушёл из службы. Но службы не забывают своих мертвецов. И сети тоже...продолжение следуетМЫ В МАХ

Метод хакера

@meh

2 окт.

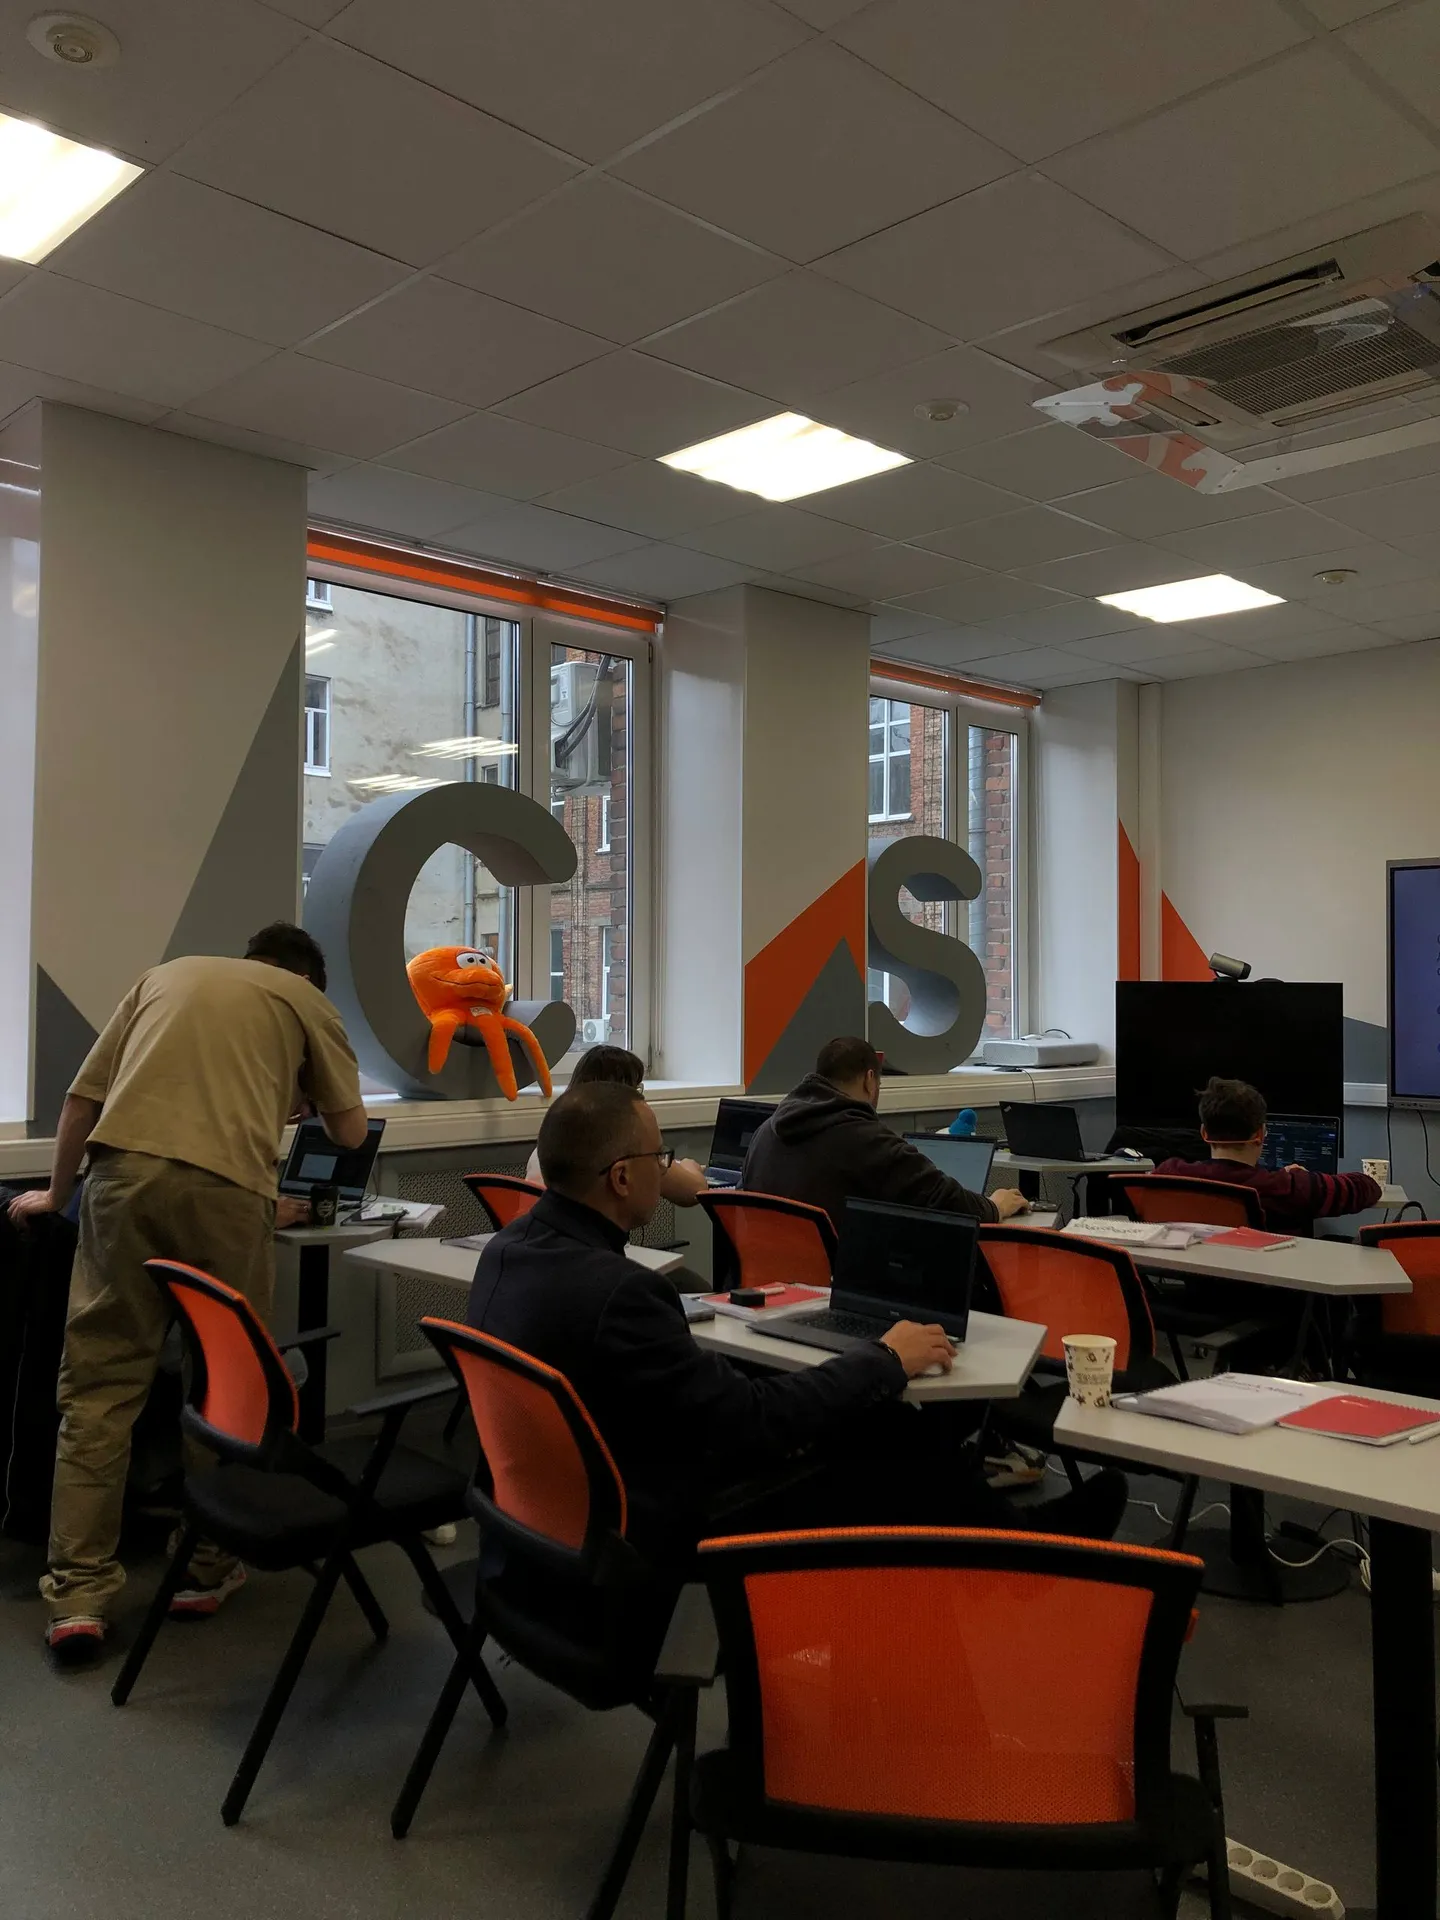
Всем привет! На связи ребята из «Экстрим безопасность».Несмотря на пасмурную погоду, мы смогли собраться в дружеском кругу на лабораторной работе.Сегодня тестируем PT NAD🔥После тест-драйва нас ждет:- квиз;- подарки;- нетворкинг.Это наше второе мероприятие в подобном формате! Мы приглашением небольшие группы, чтобы протестировать разные продукты для понимания их работы.Поэтому, будьте на чеку! Возможно - Вы следующий, кто успеет зарегистрироваться на серию лабораторных работ «Шаг за шагом» и познакомиться с решением для защиты инфраструктуры⚡️

Метод хакера

@meh

1 окт.

0:09

#ИБшнутыеМЫ В МАХ

Метод хакера

@meh

1 окт.

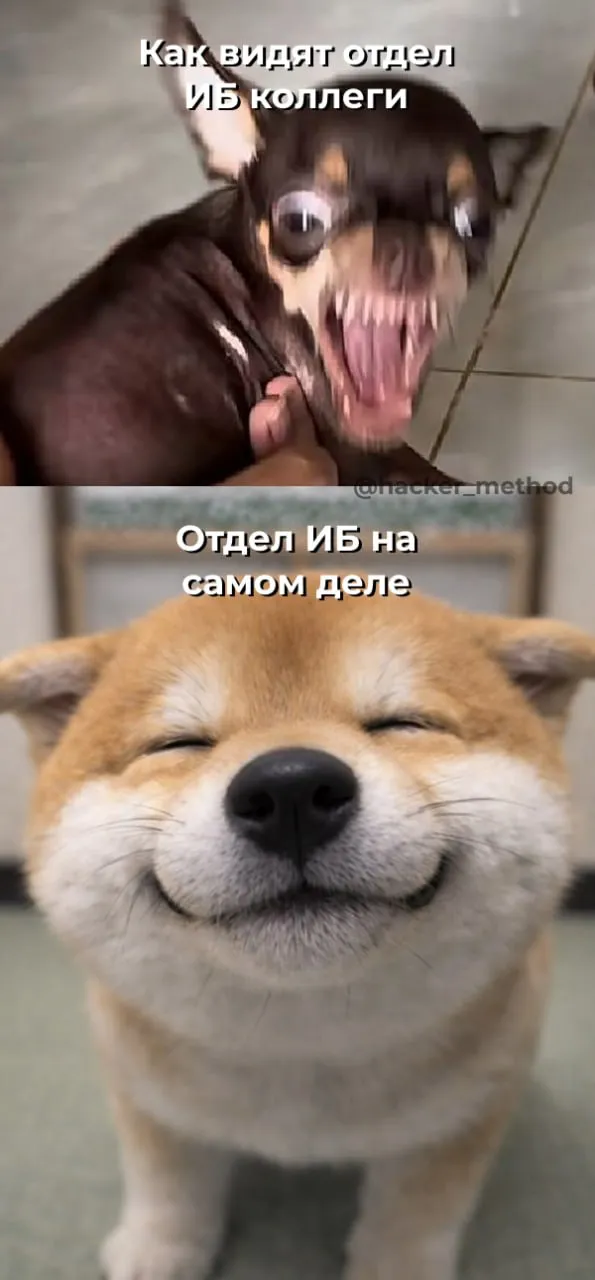
Доброе утро! На связи команда "Метод хакера"👋У нас есть предложение - давайте устроим в понедельник мемный день😈Как говорится в простонародье "понедельник - день тяжелый". Хочется разбавить день совещаний и беготни.Что делаем? Скидываемся в комментах. Не деньгами, а мемами😀Далее мы пнём редактора канала и он оформит подборку в стиле "это ИБ, детка".Видите, всё просто))Так что не стесняйтесь! Делитесь любимыми мемами, фразами, смешными фотками - чем угодно. Дайте ингредиентов для адской кухни наших SMMшников🤝И еще, да😁#ИБшнутые ждём сегодня вечером, так сказать - для разгона. А завтра будут снова зумерские кружки, потому что мы проводим #мероприятие⚡️МЫ В МАХ

Метод хакера

@meh

30 сент.

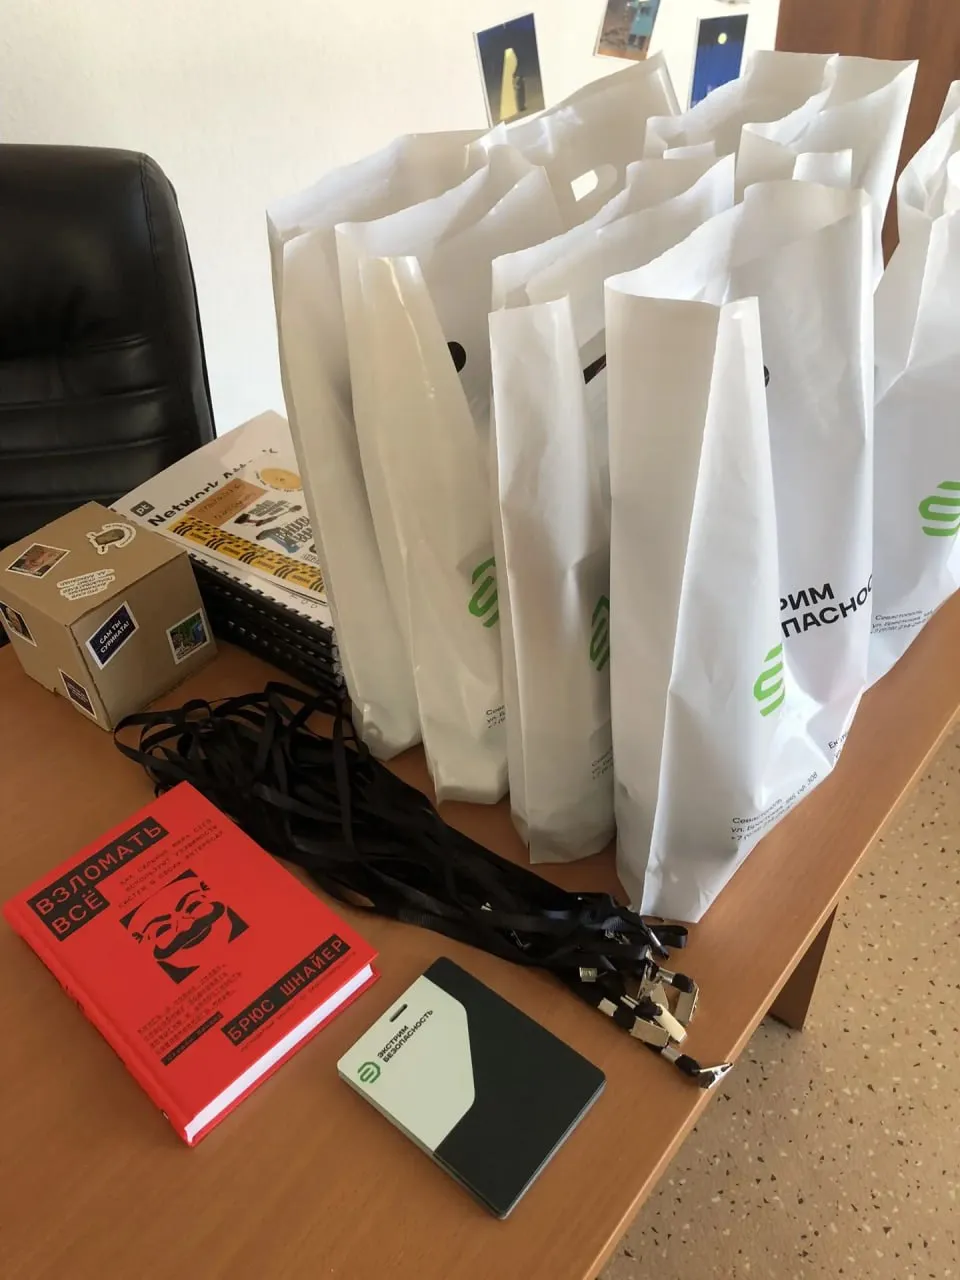
#инфобесДорогой дневник...Мой маркетолог стал йо-йо. Или треш новости в "Экстрим безопасность".У моей команды началась дикая подготовка к мероприятию. И в этих рядах затесался один человек с шилом в ж***. Туда-сюда, туда-сюда. Принеси, подай, подойди, посмотри.У меня немного дергается глаз от этой молнии, которая перевернула весь шкаф с мерчом, чтобы собрать подарки заказчикам.Я уже стараюсь не отсвечивать, а то эта женщина все мозги пропела "список заказчиков", "где список", "кто у тебя придет". Короче, веселуха у нас.Еще эта юла печатала раздаточный материал. Дверь в наш кабинет хлопала только в путь! То приносит что-то, то уносит...Я, во всём этот оркестре, готова принимать ванну с валерьянкой. Четвертый квартал уже в затылок дышит, работы размером с горы, а тут еще мероприятие и танцы с бубном. Но настраиваюсь на то, что от меня отстанут буквально в конце недели. Хотя бы один юркий человек. Или нет... Время покажет.помоги мне... выжить🫠С любовью, менеджер по информационной безопасностиМЫ В МАХ

Метод хакера

@meh

29 сент.

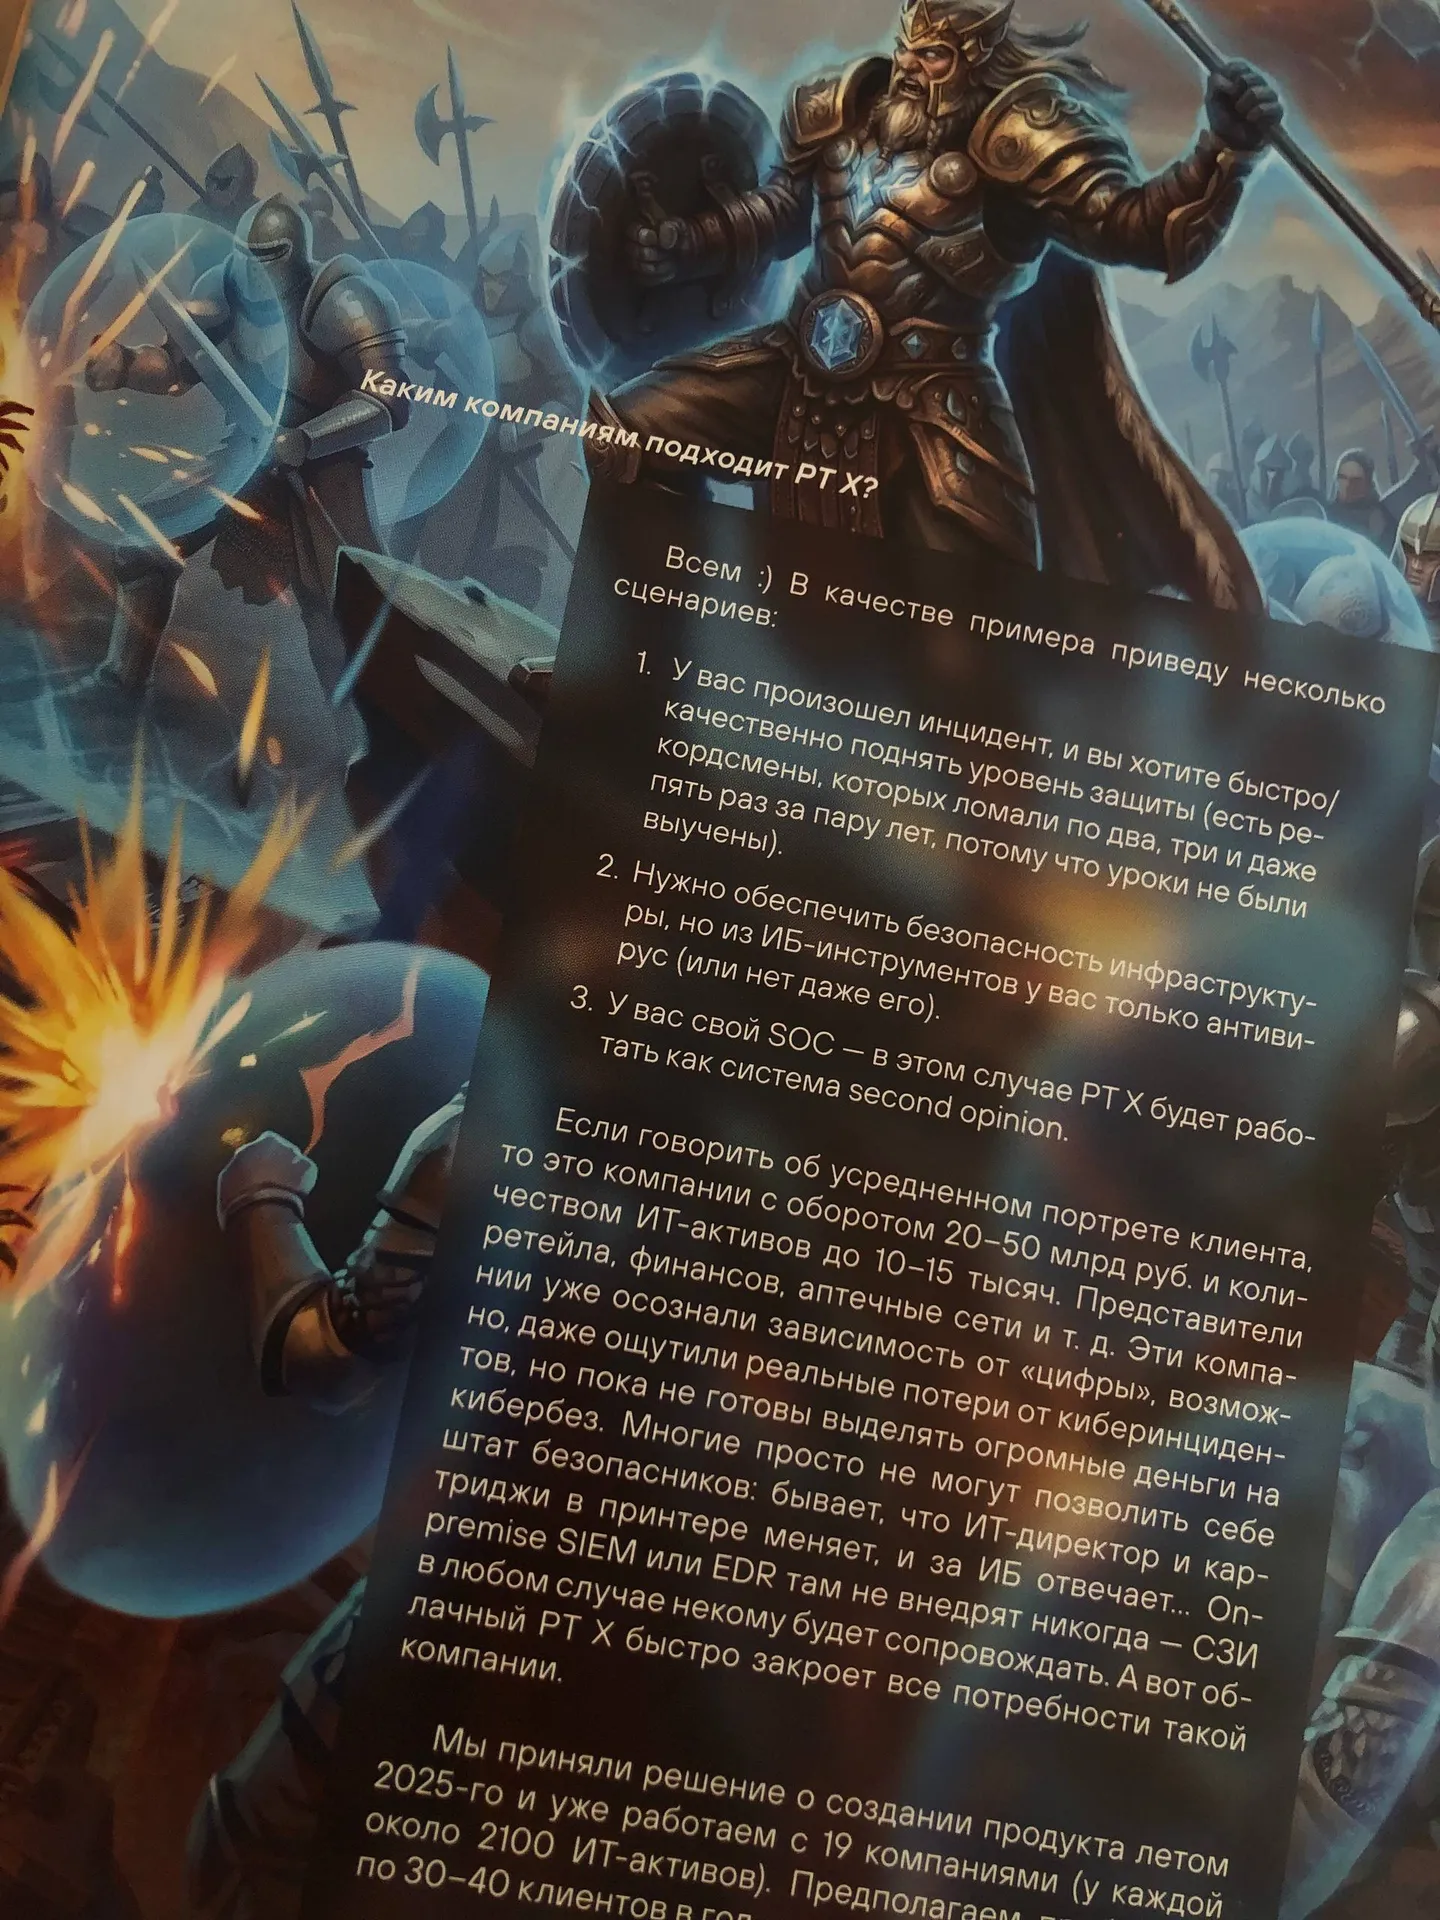
🔥Свежий выпуск!🔥У нас в коллекции появились Positive Research 02 | 2026Внутри... дизайнерское чудо! Невероятные иллюстрации. Ощущение, будто разрабы любимой игры выкатили новую часть.Юлить не будем. Ждем в гости всех, кто хочет успеть получить новый журнал.А еще задание: набираем 10 реакций и редактор канала дропает распаковку😉МЫ В МАХ

Метод хакера

@meh

28 сент.

#хакнутыефактыКакие ключевые задачи службы ИБ в ресурсоснабжающей организации и чем они отличаются от задач ИТ-отдела?— В чём суть работы ИБ, если говорить только про ИТ-задачи?По сути, ИБ находится над ИТ. Специалисты безопасности смотрят: чем управляют ИТ-коллеги, какими технологическими процессами оперируют, какие технологии и стеки используют. На всё это ИБ даёт свою оценку — достаточно ли безопасно, где слабые места, что стоит менять.— Получается, ИБ и ИТ постоянно конфликтуют?Не обязательно. Отделы могут спорить, а могут и мириться. Знать всё невозможно, и это нормально. У специалистов ИБ огромный объём входящей информации: нужно держать в голове перечень уязвимостей, оборудования, архитектуры и так далее. Голова — не дом советов. Поэтому когда ИТ-коллеги приносят новые знания — это ценно. Взаимное обучение во время совместной работы — отличная практика.— Как тогда позиционировать отдел ИБ внутри компании?Самая точная формулировка — «внутренний регулятор». Главный навык здесь не технический, а человеческий — умение договариваться.— А другие отделы так же это видят?С их точки зрения различия ощущаются сильнее. ИБ выходит за рамки внутреннего регулятора: может встать поперёк процесса, заблокировать что-то. Для коллег это иногда выглядит как препятствие. Но по сути ИБ — защитный купол, который удерживает компанию от рисков, даже если в моменте это замедляет движение.МЫ В МАХ
Метод хакера

@meh

25 сент.

0:12

#ИБшнутые

Метод хакера

@meh

25 сент.

Друзья, в связи с ограничениями, ждем вас в нашем канале МАХ: https://max.ru/id6670366481_biz

Метод хакера

@meh

24 сент.

#инфобесДорогой дневник...Знаешь это чувство, когда ты пятый год в ИБ, у тебя глаз наметан на фишинг, а рука сама тянется к бутылке валерьянки при слове «аудит», и тут корпоративная рассылка: «Обучение! Продажи! Коммуникации!»Я подумала: ну наконец-то. Сейчас будут учить, как продавать безопасность так, чтобы бизнес не смотрел на меня как на цербера, который отобрал конфетку.По порядку:1. Игры, в которые играют «люди»Я, человек, который последние пару лет играла только в «Угадай пароль», напряглась. Но нет. Это были игры на:— Отработку возражений. Классика. «Ваша безопасность слишком дорогая». «А вы не можете просто... не проверять?» Я держалась. Я не сказала «А вы не можете просто обанкротиться?». Я сказала: «Давайте посчитаем стоимость риска».— Общение с клиентами. Ролевые игры. Я была «клиентом». Мне нужно было пробить закупку у «главного дядьки». А главный дядька — занят. Всегда. Даже когда он в отпуске, он занят. Даже когда он уволен, он все еще занят.И тут мне выдали золотое правило: нельзя критиковать инфраструктуру заказчика. Вообще. Никогда.Ты не можешь сказать: «У вас тут дыра размером с Черное море, и вообще ваш сисадмин — это кот, который ходит по клавиатуре».Ты должен сказать: «Я вижу огромный потенциал для оптимизации и укрепления периметра. Давайте мы предложим решение, которое сделает ваш бизнес еще более неуязвимым для внешних угроз (и для внутреннего саботажа, но это мы опустим)».Это как сказать «у вас не прыщи, а уникальная текстура кожи». Работает.2. Вкусно кушали. Очень.Тут я должна отдать должное организаторам. Нас кормили очень вкусно.3. Конкурс.Ближе к концу был конкурс на основе всех этих игр. Командный. Азарт, адреналин, отработка возражений в режиме нон-стоп. Мы заняли 2 место.Проиграли мы, судя по всему, команде, которая лучше нас усвоила, что «главный дядька занят» — это не повод для штурма кабинета, а повод для рассылки красивого письма с темой «5 минут, которые сэкономят вам миллион».4. Тест на ценности. Дзен и искусство не раскачиваться.А вот это был самый интересный момент. Нам дали тест на определение ценностей.Суть в чем: если ты закроешь бреши в своих ценностях и потребностях, то и с клиентом всё будет гуд. Почему? Да потому что тебя не раскачать.Если ты знаешь свои ценности, если ты понимаешь, чего ты хочешь на самом деле (а не просто «продать любой ценой»), то клиент это чувствует. Ты становишься скалой. Ты не сгораешь от отказа. Ты просто... есть. И предлагаешь.Домой я возвращалась с мыслью: «Блин, а ведь если не критиковать их инфраструктуру, а предлагать — реально работает».С любовью, менеджер по информационной безопасности

Метод хакера

@meh

23 сент.

Среда — маленькая пятница!Предлагаем отвлечься от задач на две минуты и проверить, что говорят звёзды?🔮Бросайте кубик в комментариях и смотрите, какая цифра выпадет. А потом найдите своё предсказание на картинке🪄Как бросить кубик в комментариях:1. Откройте поле для комментария под этим постом2. Выберите эмодзи (🎲)3. Отправьте — Telegram сам покажет выпавшее число.Перебрасывать можно🙂САЙТ ПОДКАСТА | ТЕЛЕГРАМ | МАХ
Метод хакера

@meh

22 сент.

В продолжение прошлого поста🙂Чем пентест отличается от автопентеста?🔸 Глубиной анализа. Автоматизированная система эффективно проверяет известные и формализуемые сценарии. Пентестер может исследовать нестандартную логику приложения и комбинировать несколько слабостей.🔸 Контекстом. Автопентест оценивает технический результат проверки. Специалист дополнительно определяет бизнес-критичность уязвимости, возможный ущерб и реалистичный путь атаки.🔸 Адаптивностью. Человек меняет тактику в зависимости от реакции системы. Автоматизированный инструмент работает в пределах заложенных сценариев и политик безопасности.🔸 Периодичностью. Пентест обычно проводится как отдельное проектное мероприятие. Автопентест можно запускать регулярно или встроить в процессы DevSecOps и контроль внешней поверхности атаки.🔸 Стоимостью и масштабом. Автоматизация позволяет часто проверять большое количество активов. Полноценное ручное тестирование требует больше времени, но способно выявить более сложные цепочки компрометации.Пентест показывает, как далеко может зайти атакующий. Автопентест помогает регулярно проверять, не открылась ли для него новая дорога. Главное — использовать результаты не для формального отчёта, а для постоянной валидации и усиления защиты.Проверить свою инфраструктуру быстро и бесплатно можно нужно тут 😘САЙТ ПОДКАСТА | ТЕЛЕГРАМ | МАХ
Метод хакера

@meh

21 сент.

#анатомияиб«Проверяй защиту так, как это сделает атакующий»Зачем проводить пентест?Внешний сервис оказался доступен из интернета вместе с уязвимым компонентом. Веб-приложение позволяет обойти проверку прав. Скомпрометированная учётная запись открывает путь к критичным системам. Уязвимость уже исправлена, но обновление не установилось на одном из серверов.Такие ситуации не всегда выявляются средствами мониторинга. Сканер может показать потенциальную проблему, но не ответить на главный вопрос: может ли злоумышленник реально использовать её для развития атаки?⚡️ Пентест, или тестирование на проникновение, — это контролируемая имитация действий злоумышленника, направленная на поиск и подтверждение уязвимостей в инфраструктуре, приложениях и процессах. Специалисты не просто составляют список слабых мест, а проверяют, можно ли через них получить доступ к данным, повысить привилегии или переместиться внутри инфраструктуры.По сути, пентест — это попытка проникновения с разрешения владельца. Специалист проверяет, действительно ли найденная проблема позволяет открыть дверь, попасть в соседние помещения и добраться до ценных объектов.Автопентест занимает промежуточное место: автоматизированная система регулярно выполняет стандартный набор проверок и безопасных атак по заданным сценариям. Она помогает быстро понять, не появилась ли вновь известная уязвимость после изменения конфигурации, обновления или публикации нового сервиса.Как проходит пентест?В зависимости от целей и уровня доступа специалисты могут использовать разные подходы:🔸 Black box — тестирование практически без внутренней информации, со стороны внешнего атакующего.🔸 Gray box — часть сведений предоставляется заранее: например, учётная запись обычного пользователя.🔸 White box — команда получает подробную информацию об инфраструктуре.Для поиска и подтверждения проблем используются разведка и сканирование, анализ конфигураций, ручное тестирование бизнес-логики, перебор учётных данных в разрешённых пределах, эксплуатация уязвимостей, повышение привилегий, проверка перемещения по сети и моделирование доступа к целевым данным.Ключевое отличие полноценного пентеста — сочетание автоматизированных инструментов и экспертного анализа. Специалист оценивает контекст, связывает отдельные слабости в цепочку атаки и определяет реальный ущерб для бизнеса.⚡️ Автопентест — автоматизированная проверка защищённости, которая имитирует отдельные действия атакующего без постоянного участия специалиста.Система самостоятельно:✔️обнаруживает доступные узлы, сервисы и приложения;✔️проверяет известные уязвимости;✔️анализирует версии компонентов и настройки;✔️выполняет безопасные попытки эксплуатации;✔️проверяет типовые сценарии повышения привилегий;✔️фиксирует результат и формирует отчёт;✔️повторяет проверки после изменений в инфраструктуре.Автопентест особенно полезен для регулярной валидации защиты: после релиза, изменения правил межсетевого экрана, установки обновлений или появления нового внешнего сервиса.🎶 Больше про тестирование на проникновение рассказал белый хакер в этом выпуске.САЙТ ПОДКАСТА | ТЕЛЕГРАМ | МАХ
Метод хакера

@meh

21 сент.

#мероприятияЧему учат реальные утечки данных?Расскажут наши партнеры из Solar 1 октября на практическом вебинаре.Вас ждет разбор реальных утечек данных, инцидентов информационной и экономической безопасности. На конкретных кейсах вы узнаете:✔️ Как действуют инсайдеры?✔️ Как развиваются инциденты?✔️ Каким образом специалисты восстанавливают картину произошедшего и как в этом помогает DLP-система Solar Dozor?🗓 Встречаемся 1 октября в 11:00 на платформе Pruffme.Зарегистрироваться_____📍В программе вебинара:1. Реальные расследования утечек данныхКакие действия сотрудников и инсайдеров приводят к компрометации информации, по каким признакам можно выявить подозрительную активность и как из отдельных событий восстановить полную картину инцидента?2. Примеры того, как происходят утечки корпоративных и клиентских данных, подготавливаются и совершаются иные злоупотребления, к каким схемам и почему прибегают нарушители и какие меры помогают снизить риск рецидива, уменьшить ущерб от уже содеянного?✨ Главный фокус - практические выводы из произошедших инцидентов.Для кого?• Для руководителей и специалистов по информационной и экономической безопасности.• ИТ-руководителей.• Риск-менеджеров и сотрудников, отвечающих за защиту конфиденциальной информации и противодействие инсайдерским угрозам.Регистрация открытаСАЙТ ПОДКАСТА | ТЕЛЕГРАМ | МАХ

Метод хакера

@meh

18 сент.

0:12

#ИБшнутыеСАЙТ ПОДКАСТА | ТЕЛЕГРАМ | МАХ